

KASPERSKY'NİN TÜRKİYE GENELİNDEKİ PROFESYONELLERLE GERÇEKLEŞTİRDİĞİ "İŞ YERİNDE SİBER GÜVENLİK: ÇALIŞAN BİLGİSİ VE DAVRANIŞI" BAŞLIKLI BİR ANKET, PROFESYONELLERİN YALNIZCA YÜZDE 49'UNUN DİJİTAL TEHDİTLER KONUSUNDA EĞİTİM ALDIĞINI ORTAYA KOYUYOR. BU BİLGİ EKSİKLİĞİ, SİBER GÜVENLİK İHLALLERİNİN ÇOĞUNUN İNSAN HATASINDAN KAYNAKLANDIĞI GÖZ ÖNÜNE ALINDIĞINDA ÇOK KRİTİK BİR DURUMA İŞARET EDİYOR. BULGULAR, BİLİŞİM TEKNOLOJİLERİ DEPARTMANLARININ NET YÖNERGELER SAĞLAMASININ VE KURULUŞLARIN HER SEVİYEDEKİ ÇALIŞANA ULAŞACAK YAPILANDIRILMIŞ, UYGULAMALI SİBER GÜVENLİK EĞİTİMLERİ SUNMASININ ÖNEMİNİ BİR KEZ DAHA GÖZLER ÖNÜNE SERİYOR.

PROFESYONELLERİN YALNIZCA YARISI SİBER GÜVENLİK EĞİTİMİ ALIYOR
Günümüzde birçok siber saldırı, insan psikolojisini istismar ederek dijital savunmaları aşmak amacıyla kasıtlı olarak tasarlanıyor. "Sosyal mühendislik" yöntemleri, çalışanların güvenini ve aciliyet algısını kullanarak, onları hassas bilgileri paylaşmaya veya sahte işlemler başlatmaya ikna ediyor.
Kaspersky'ın Türkiye, Güney Afrika, Kenya, Pakistan, Mısır, Suudi Arabistan ve BAE'de bilgisayar kullanarak çalışan profesyoneller ve iş sahipleriyle yapılan 2.800 çevrim içi görüşme ile gerçekleştirdiği ankete katılan profesyonellerin neredeyse yarısı (yüzde 34) son bir yıl içinde, organizasyonlarından, meslektaşlarından veya tedarikçilerden geliyormuş gibi görünen dolandırıcılık mesajlarıyla karşılaştığını bildirirken, yüzde 11'i bu tür yanıltıcı iletişimler sonucunda olumsuz etkiler yaşadıklarını ifade ediyor.

İnsan faktörüyle yakından bağlantılı diğer siber güvenlik sorunları arasında şifrelerin ele geçirilmesi, hassas verilerin sızdırılması, güncellenmemiş bilişim teknolojileri sistem ve uygulamaları ile kilitlenmemiş veya şifrelenmemiş cihazlar yer alıyor. Oysa insan kaynaklı siber saldırılar, uygun eğitim ve farkındalık ile önlenebilir.
Katılımcıların yüzde 16'sı siber güvenlik bilgisi eksikliği nedeniyle bilişim teknolojileriyle ilgili hatalar yaptığını kabul ederken, aynı zamanda eğitim, bilişim teknolojileri dışı çalışanlar arasında siber güvenlik farkındalığını artırmanın en etkili yöntemi olarak da öne çıkıyor: Profesyonellerin yüzde 65,5'i, vaka hikâyeleri (yüzde 18) ve hukuki sorumluluk hatırlatmaları (yüzde 40) gibi diğer seçeneklere kıyasla eğitimi tercih ediyor.
Bu bulgular, siber güvenlik eğitiminin organizasyonel savunmanın temel bir katmanı olduğunu gösteriyor.
Diğer yandan, katılımcılara belirli eğitim konularını seçme imkânı verildiğinde, çoğunluk şu başlıkları tercih ettiklerini belirtiyor:
- Gizli iş verilerinin korunması (yüzde 47,3),
- İnternet ve ağ güvenliği (yüzde 52,8)
- Hesap ve şifre güvenliği (yüzde 52,3),
- Mobil cihaz güvenliği (yüzde 51,5),
- E-posta güvenliği (yüzde 40,5),
- Sosyal medya ve mesajlaşma uygulamalarının güvenli kullanımı (yüzde 38,5),
- Güvenli uzaktan çalışma (yüzde 39),
- Chatbot gibi yapay zekâ tabanlı hizmetlerin güvenli kullanımı (%20,3).
Ayrıca, katılımcıların yüzde 12,5 ila yüzde 26'sı tüm bu eğitimleri almak istediklerini belirtirken, bu durum kapsamlı siber güvenlik eğitimine olan geniş talebi de ortaya koyuyor.
Veriler, çalışanların siber güvenlik becerilerini geliştirmeye açık olduğunu gösteriyor. Ancak bu bilgilerin günlük bilişim teknolojileri rutinlerinin bir parçası haline gelmesi için eğitimlerin iyi yapılandırılmış, çalışanların rolüne ve mevcut bilişim teknolojileri becerilerine uygun, düzenli olarak güncellenen, oyunlaştırılmış ve uygulamalı olması gerekiyor. Bu yaklaşım, çalışanların katılımını ve bilgilerin kalıcılığını artırıyor.
Kuruluşlar bu tür eğitime yatırım yaptığında, yalnızca bir zorunluluğu yerine getirmekle kalmıyor; aynı zamanda çalışanlar arasında "önce güvenlik" zihniyetini teşvik ediyor. Bu sayede, çalışanlar potansiyel bir zayıf halka olmaktan çıkarak, güvenlik konusunda sezgisel ve bilinçli kararlar alabilen, dikkatli birer gözetmen ağına dönüşüyor.
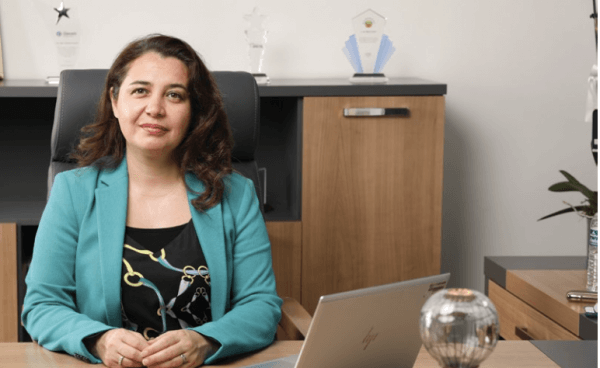
Kaspersky Türkiye Genel Müdürü İlkem Özar da konuyla ilgili değerlendirmesinde, "Siber güvenlik, yalnızca bilişim teknolojileri departmanına ait bir alan olamaz. Yönetim kademesinden staja kadar herkesin dijital riskleri anlaması şarttır. Dayanıklı bir organizasyon inşa etmek için her çalışanın dolandırıcılığı fark etme, maliyetli hatalardan kaçınma ve şirket verilerini koruma yetkinliğine sahip olması gerekir." sözlerini kullanıyor.
KURULUŞLAR NELER YAPABİLİR?
Kuruluşlar savunmalarını güçlendirmek için şu adımları göz önünde bulundurabilir:
- Kaspersky Next ürün serisi gibi güçlü izleme ve siber güvenlik çözümleri uygulamak,
- Çalışan eğitimleri ve siber güvenlik eğitimlerini devreye almak; örneğin, bilişim teknolojileri ve insan kaynakları departmanlarının çalışanlara pratik siber güvenlik becerilerini kazandırmasına yardımcı olan Kaspersky Automated Security Awareness Platformu kullanmak,
- Çalışanlara yönelik, şifre yönetimi, yazılım yükleme ve ağ segmentasyonu gibi konuları kapsayacak şekilde güvenlik politikaları uygulamak,
- Çalışanların şüpheli aktiviteleri bildirmesini teşvik etmek, proaktif güvenlik davranışlarını ödüllendirerek iyi alışkanlıkları pekiştirmek gibi güvenlik kültürünü desteklemek.